

В результате атаки был взломанdentкошелек Gnosis Safe, в который было украдено почти 7,8 млн долларов в rsETH. Атака истощила ликвидность DeFi , оставив токены и хранилища бесполезными.
15 сентября была зарегистрирована атака на пользователя кошелька Gnosis Safe, личность которого пока неdent. По данным Blockaid, в результате атаки было похищено 7,73 млн долларов США в rsETH.
Кошелек был опустошен за одну транзакцию, в результате чего было изъято эквивалентное количество $ETH (2153 $ETH), которое впоследствии было разделено и переведено между несколькими кошельками. Первоначальная транзакция показывает, что средства в конечном итоге были размещены в rsETH, не будучи конвертированы в $ETH в основной цепочке для дальнейшего отмывания денег.
Это очередная крупная хакерская атака после того, как Bitcoin Pay, похитил 4000 BTC с кошельков пользователей, не являющихся их кастодиальными счетами. С сентября по настоящее время количество взломов и эксплойтов децентрализованных систем уже превысило уровень за весь август.
За последние три месяца количество случаев использования уязвимостей резко возросло, что свидетельствует о повышенном интересе к взломам с использованием ИИ и атакам на накопление ликвидности в DeFi и конкретных хранилищах.
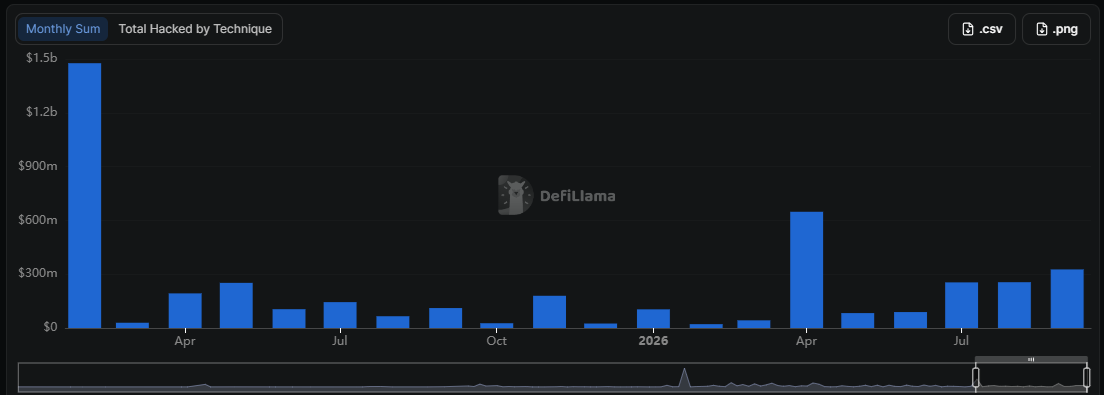
Согласно DeFi Llama, с сентября по настоящее время было взломано средств на общую сумму 326 миллионов долларов. Большинство атак и эксплойтов были на сумму менее 1 миллиона долларов, что делает недавний взлом кошелька крупнейшим взломом Web3 в сентябре.
Как был взломан кошелек Gnosis?
Недавняя атака была связана с обернутой формой rsETH, которая затем была преобразована в $ETH и перемещена в блокчейне. Последовательность транзакций показала, что первоначальный злоумышленник и бот MEV завершили переводы в одном блоке.
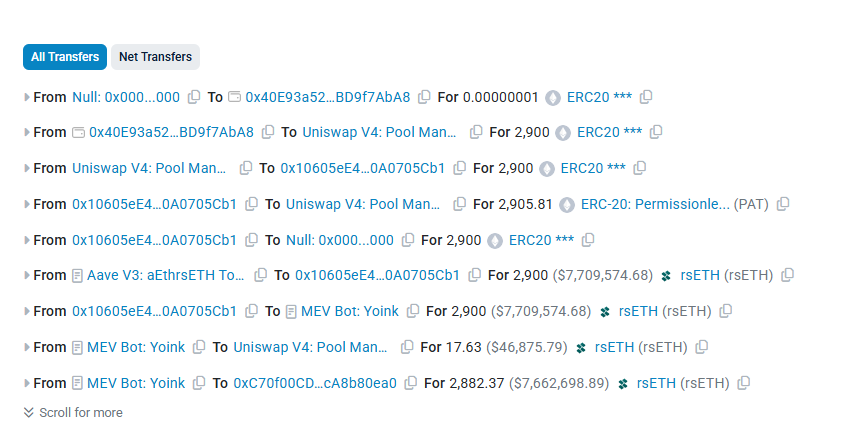
Первоначальный кошелек хранил rsETH с кредитным плечом в Gnosis Safe, который авторизовал разрешенный модуль Safe в качестве исполнителя стратегии для автоматизации получения дохода DeFi . Доверенный модуль оказался точкой входа для атаки. Злоумышленник мог использовать модуль Safe без дополнительной авторизации, поскольку он уже был в белом списке.
Что еще больше усложняет атаку, так это то, что бот MEV Yoink опередил эксплойтера и забрал $ETH в том же блоке. Бот также опередил вывод $ETH с rsETH, где средства до сих пор остаются в виде rsETH. Теперь в целевом адресе бота содержится всего 44 $ETH.
Затронуты ли другие протоколы этой уязвимостью?
Адрес назначения бота был отмечен Kelp DAO, что привело к заморозке всех внесенных rsETH. KelpDAO объявила о заморозке адреса в качестве меры предосторожности для предотвращения дальнейших потерь.
Из соображений предосторожности мы временно приостановили работу по этому адресу на 24 часа. В течение этого периода rsETH не сможет пополняться или выводиться с этого адреса.
Мы тесно сотрудничаем с экспертами по безопасности, чтобы расследовать и устранить эту проблему как можно быстрее. Это лишь превентивная мера, касающаяся только уровня кошелька, — заявила Kelp DAO.
В ходе последней атаки Kelp DAO пока избежала потерь, заявив, что все ее хранилища в безопасности. Ранее Kelp DAO потеряла 292 миллиона долларов в rsETH, что также затронуло Aave . Последняя атака — редкий случай перехвата средств до их конвертации в $ETH и отмывания через миксер.
На этом этапе бот Yoink выступил в роли непреднамеренного «белого хакера», спасая средства и позволяя Kelp DAO заморозить целевой адрес. Однако действия бота Yoink не гарантируют возврата rsETH.
По состоянию на 15 сентября rsETH торговался по цене 2663,68 долларов США. Однако Kelp DAO также приостановила внесение и вывод средств, чтобы предотвратить перемещение средств из экосистемы злоумышленником или ботом.
У DAO уже естьdent с предыдущей хакерской атакой, когда голосование могло бы вернуть часть украденных средств. На данный момент адрес получателя заблокирован на 24 часа до принятия решения о возврате средств.
Недавно Kelp DAO удалось восстановить свою заблокированную стоимость до 1,06 млрд долларов после нескольких месяцев борьбы, последовавших за недавней атакой. Общее DeFi и кредитования, с увеличением количества средств в хранилищах, может привести к новым атакам Web3 на уязвимыеtrac.

 ru.bitcoinsistemi.com

 bits.media + 1 больше
