

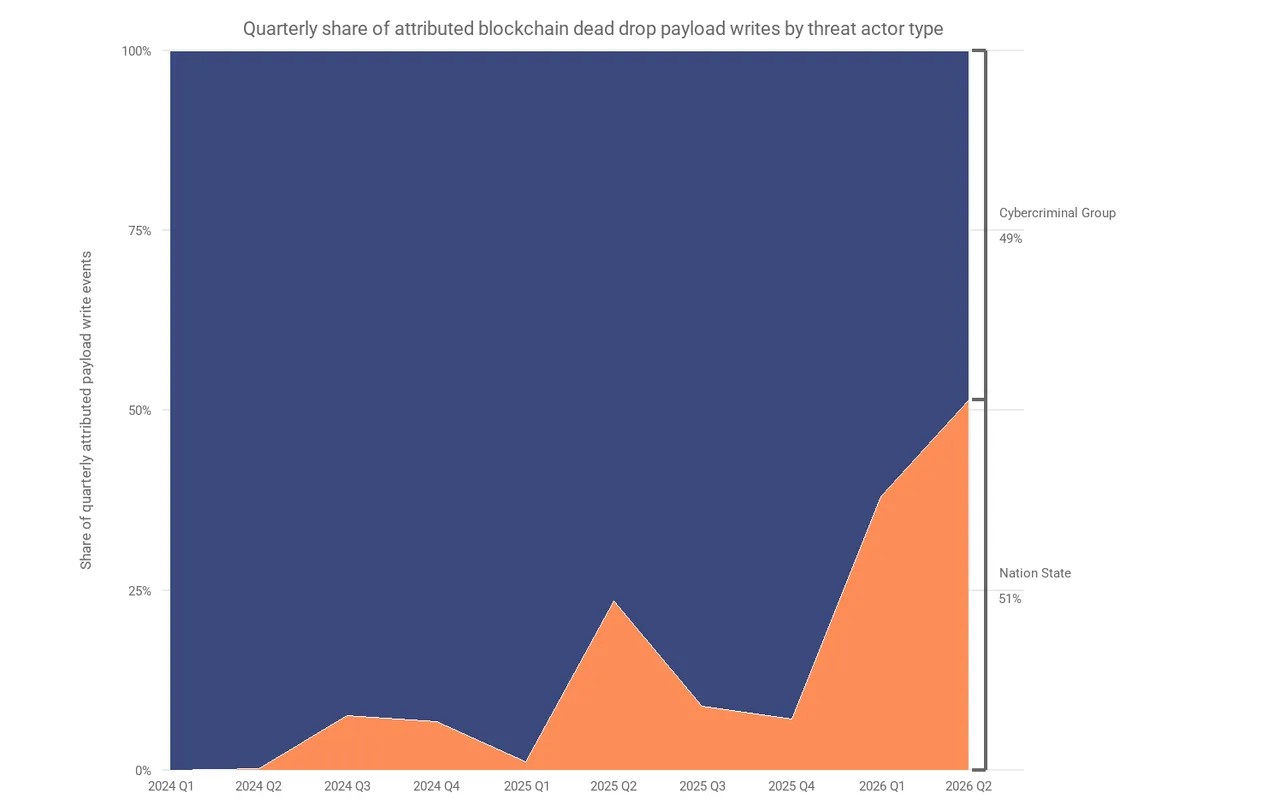
Согласно отчету Chainalysis, связанные с государствами хакеры составляли примерно две трети новой активности в каждом квартале, а число случаев, когда злоумышленники хранили инструкции для вредоносного ПО или сведения об инфраструктуре в общедоступных блокчейнах, за последние 12 месяцев выросло на 420%.
Chainalysis выявила среди государственных субъектов, применяющих эту технику, операторов, связанных с Северной Кореей и Ираном. В одном из выводов отчета аналитическая компания связала ранее не атрибутированную активность в сетях Tron, Aptos и BNB Smart Chain (BSC) с UNC5342 — группой, связанной с Северной Кореей, за которой следит Google Threat Intelligence.
Как сообщила Chainalysis, закодированные указатели в транзакциях Tron и Aptos направляли зараженные устройства к одной и той же транзакции в BSC: Tron служил первым маршрутом, а Aptos — резервным. В транзакции BSC содержались зашифрованные адреса серверов и данные конфигурации, которые связывали скомпрометированные устройства с офчейн-инфраструктурой, использовавшейся для удаленного доступа и кражи данных.
Chainalysis заявила, что использование общедоступных блокчейнов повышает долговечность кампаний по распространению вредоносного ПО, поскольку сохраненная информация остается доступной после отключения доменов, серверов или репозиториев кода. В 2025 году северокорейские хакеры использовали аналогичную технику под названием EtherHiding, чтобы разместить код для кражи криптовалюты в смарт-контрактах.
Инструменты ИИ ускоряют размещение вредоносных данных
Компания также зафиксировала рост числа вредоносных записей в блокчейне на 440% с июля 2025 года — тогда она сообщила, что китайские высокопроизводительные модели ИИ с открытым исходным кодом стали способны создавать вредоносный код при ограниченных мерах защиты.
Эрик Жарден, руководитель направления исследований киберпреступности в Chainalysis, сообщил Cointelegraph, что компания обнаружила «четкую связь во времени», однако не смогла доказать, что субъекты, публиковавшие вредоносные транзакции и контракты, использовали эти модели для увеличения объема своей деятельности.
По теме: Иран смягчает валютные правила, чтобы обходить санкции США с помощью криптовалют: отчет
Связанные с Ираном субъекты размещали инструкции для вредоносного ПО в блокчейне биткоина
Chainalysis также выявила субъектов угроз, которые, предположительно, связаны с Министерством разведки Ирана и записывали закодированные данные о маршрутизации командно-контрольной инфраструктуры в блокчейн биткоина.
Компания заявила, что ее оценка основывалась на семействе вредоносного ПО, методе декодирования, временных рамках и серверной инфраструктуре, связанных с ранее описанными иранскими операциями, а не только на активности в блокчейне.
Согласно отчету, контролируемые злоумышленниками кошельки отправляли небольшие платежи на известный адрес биткоина, исторически связанный с создателем биткоина Сатоши Накамото. Chainalysis заявила, что этот адрес не был связан со злоумышленниками и служил постоянным общедоступным местом, которое зараженные устройства могли проверять на наличие обновленных инструкций.
Злоумышленники могли менять свою серверную инфраструктуру, публикуя еще одну транзакцию биткоина, после чего зараженные устройства автоматически получали бы новую информацию. Получив эти инструкции, вредоносное ПО переходило в офчейн-среду для действий, которые могли включать удаленный доступ, кражу учетных данных и доставку дополнительного вредоносного ПО.
Журнал: Кража идентификаторов Revolut подчеркивает опасность KYC: как это исправить


 bits.media

 block-chain24.com + 1 больше