

La UE informa a los proveedores de billeteras de hardware y software de criptomonedas de que disponen de 24 horas desde que tienen conocimiento para notificar errores explotados activamente o vulnerabilidades graves de seguridad que afecten a sus productos.
La medida forma parte de la Ley de Resiliencia Cibernética (CRA) de la UE, que entró en vigor el viernes, según un anuncio de la Comisión Europea.
Los fabricantes deben presentar una alerta temprana sobre vulnerabilidades graves en un plazo de 24 horas, seguida de una notificación completa en un plazo de 72 horas. Se exigirá un informe final 14 días después de que estén disponibles las medidas correctivas o de mitigación, y en un plazo de un mes para los incidentes graves.
La CE afirmó que los nuevos requisitos de notificación tienen como objetivo proteger mejor a los consumidores y las empresas frente a las ciberamenazas. La medida se extiende a todos los productos «con elementos digitales puestos a disposición en la UE» y se basa en la estrategia de ciberseguridad más amplia de la UE.
Cointelegraph se ha puesto en contacto con la Comisión Europea para obtener más detalles sobre las medidas de ciberseguridad.
Las multas podrían alcanzar los 17 millones de dólares
Las empresas que no cumplan las medidas de ciberseguridad previstas en los artículos 13 y 14 podrían enfrentarse a una multa administrativa de hasta 15 millones de euros (17,3 millones de dólares) o al 2,5% de su facturación anual mundial, según cuál de las dos cifras sea mayor, de acuerdo con la sección sobre sanciones del proyecto final.
El suministro de información incorrecta, incompleta o engañosa también someterá a las empresas a una multa administrativa de hasta 5 millones de euros.
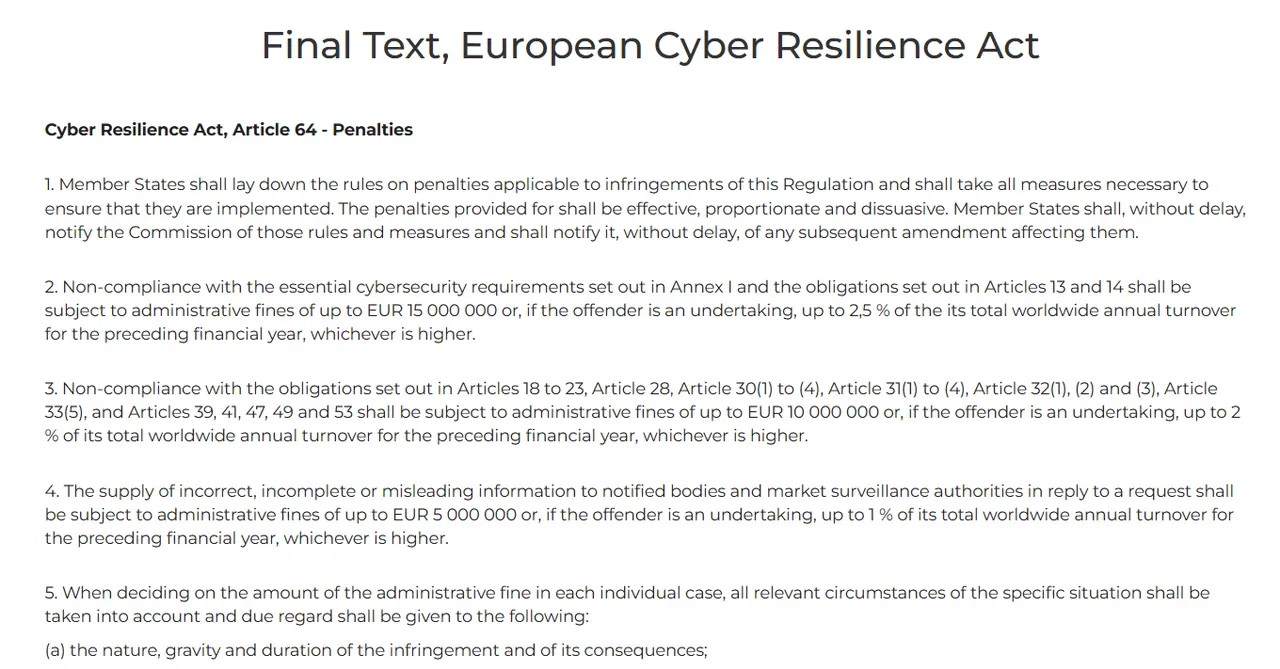
Extracto del texto final, Ley Europea de Ciberresiliencia. Fuente: European-Cyber-Resilience-Act.com
La medida se dio a conocer semanas después de que dos populares proveedores de billeteras de hardware revelaran filtraciones de datos de usuarios que podrían dar lugar a intentos de phishing o ingeniería social.
El 4 de septiembre, el proveedor de billeteras de hardware Trezor reveló que otros 67.000 clientes estadounidenses estaban en riesgo debido a la filtración de datos sufrida por su proveedor de envíos, ShipMonk, superando los 14.000 usuarios estimados inicialmente.
El miércoles, Trezor y BitBox advirtieron a los usuarios sobre correos electrónicos de phishing disfrazados de avisos urgentes de seguridad tras presuntas vulneraciones relacionadas con servicios de correo electrónico de terceros.
En junio, la red blockchain de capa 1 Zilliqa advirtió que una vulnerabilidad en la aplicación de Ledger para Zilliqa podría permitir a los atacantes recuperar las claves privadas de los usuarios utilizando datos onchain disponibles públicamente.
Cointelegraph se puso en contacto con los fabricantes de billeteras Trezor y Ledger para solicitar comentarios sobre cómo cumplirían los proveedores de billeteras con los nuevos requisitos de notificación.

 criptonoticias.com
 es.coin-turk.com