

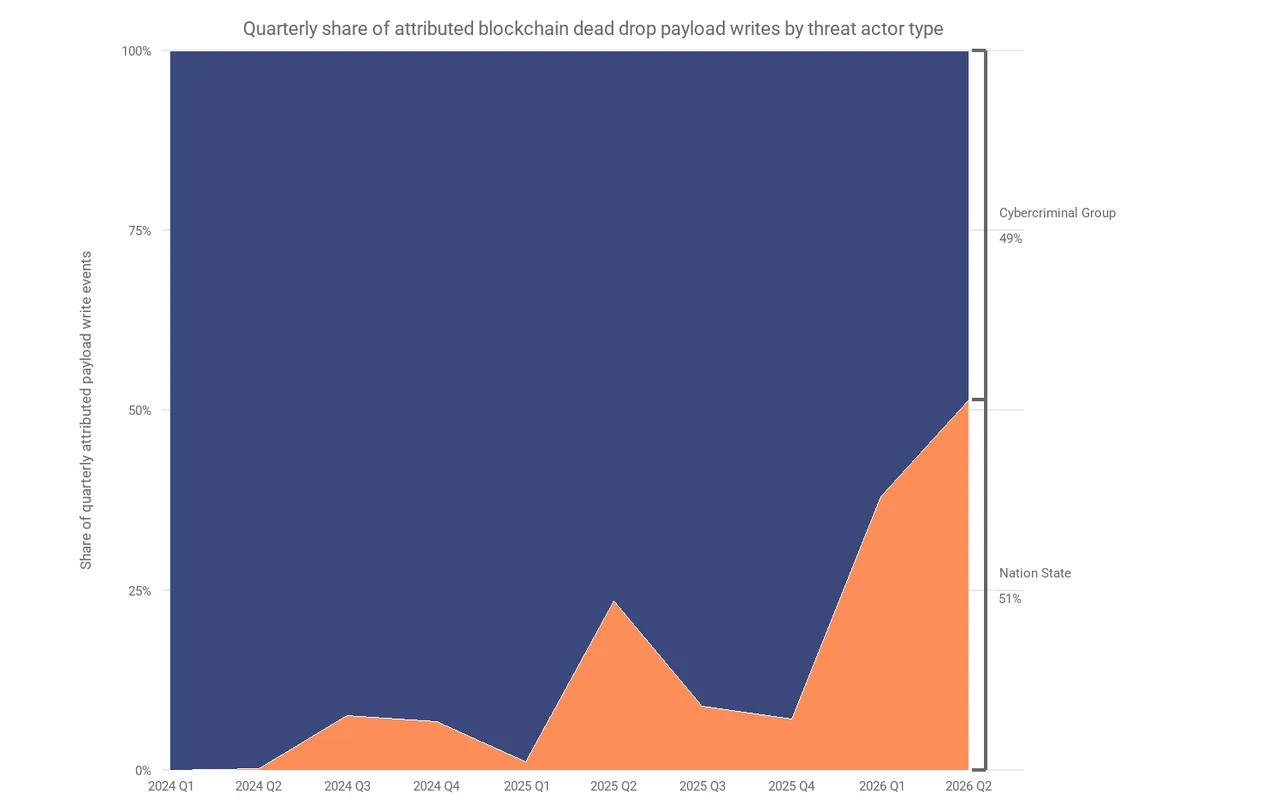
Mit Staaten verbundene Hacker waren in jedem Quartal für etwa zwei Drittel der neuen Aktivitäten verantwortlich, während die Zahl der Fälle, in denen Angreifer Malware-Anweisungen oder Informationen zur Infrastruktur in öffentlichen Blockchains speicherten, laut einem Bericht von Chainalysis in den vergangenen zwölf Monaten um 420 % stieg.
Chainalysis identifizierte mit Nordkorea und dem Iran verbundene Betreiber unter den staatlichen Akteuren, die diese Technik übernahmen. In einer der Feststellungen des Berichts brachte das Analyseunternehmen zuvor nicht zugeordnete Aktivitäten über Tron, Aptos und BNB Smart Chain (BSC) mit UNC5342 in Verbindung, einer mit Nordkorea verbundenen Gruppe, die von Google Threat Intelligence verfolgt wird.
In Tron- und Aptos-Transaktionen eingebettete codierte Verweise leiteten infizierte Geräte zu derselben BSC-Transaktion weiter, wobei Tron als erste Route und Aptos als Ausweichoption diente, berichtete Chainalysis. Die BSC-Transaktion enthielt verschlüsselte Serveradressen und Konfigurationsdaten, die kompromittierte Geräte mit einer Offchain-Infrastruktur für Fernzugriff und Datendiebstahl verbanden.
Laut Chainalysis erhöht die Nutzung öffentlicher Blockchains die Widerstandsfähigkeit von Malware-Kampagnen, da die gespeicherten Informationen zugänglich bleiben, nachdem Domains, Server oder Code-Repositorien abgeschaltet wurden. Im Jahr 2025 nutzten nordkoreanische Hacker eine ähnliche Technik namens EtherHiding, um Code zum Diebstahl von Kryptowährungen in Smart Contracts zu platzieren.
KI-Tools beschleunigen das Einschleusen bösartiger Inhalte
Das Unternehmen verzeichnete seit Juli 2025 außerdem einen Anstieg bösartiger Blockchain-Schreibvorgänge um 440 %. Damals erklärte es, dass hochleistungsfähige chinesische Open-Source-Modelle für Künstliche Intelligenz (KI) mit begrenzten Sicherheitsvorkehrungen in der Lage geworden seien, Schadcode zu erzeugen.
Eric Jardine, Forschungsleiter für Cyberkriminalität bei Chainalysis, sagte gegenüber Cointelegraph, sie hätten einen „klaren zeitlichen Zusammenhang“ festgestellt, könnten jedoch nicht beweisen, dass die Akteure, die die bösartigen Transaktionen und Smart Contracts veröffentlichten, die Modelle genutzt hätten, um ihren Output zu erhöhen.
Iran-nahe Akteure hinterlegen Malware-Anweisungen auf Bitcoin
Chainalysis identifizierte außerdem Bedrohungsakteure, bei denen das Unternehmen vermutet, dass sie mit dem iranischen Geheimdienstministerium verbunden sind und codierte Routing-Daten für die Befehls- und Kontrollkommunikation auf die Bitcoin-Blockchain schrieben.
Das Unternehmen erklärte, seine Einschätzung beruhe auf der Malware-Familie, der Dekodierungsmethode, dem zeitlichen Ablauf und der Serverinfrastruktur, die mit zuvor gemeldeten iranischen Operationen in Verbindung stünden, und nicht allein auf der Blockchain-Aktivität.
Laut dem Bericht sendeten von den Angreifern kontrollierte Wallets kleine Zahlungen an eine bekannte Bitcoin-Adresse, die historisch mit dem Bitcoin-Schöpfer Satoshi Nakamoto verbunden ist. Chainalysis erklärte, die Adresse habe keine Verbindung zu den Angreifern gehabt und als dauerhafter öffentlicher Ort gedient, den infizierte Geräte auf neue Anweisungen überprüfen konnten.
Die Angreifer konnten ihre Serverinfrastruktur ändern, indem sie eine weitere Bitcoin-Transaktion veröffentlichten; anschließend riefen infizierte Geräte die neuen Informationen automatisch ab. Sobald die Malware diese Anweisungen erhalten hatte, verlagerte sich die Operation für Aktivitäten wie Fernzugriff, den Diebstahl von Zugangsdaten und die Verbreitung weiterer Malware offchain.

 coindesk.com

 cryptopolitan.com